BITCOIN
صناديق بيتكوين الاستثمارية المتداولة تسجل تدفقات نقدية قياسية مع عودة الطلب المؤسسي
ضخ مديرو الأصول المؤسسية أكثر من 420 مليون دولار في صناديق بيتكوين الفورية في جلسة تداول واحدة بقيادة بلاك روك وفيديلتي.
مكتب رصد الأمن السيبراني والاختراقات
تدقيق العقود الذكية. الحفظ البارد المعزول. رصد الثغرات المباشر.
تابع أخبار أمان الكريبتو، واختراقات العقود الذكية في DeFi، ومكافحة برمجيات الاستنزاف، وتدقيق البروتوكولات، وحماية المحافظ الباردة مع FomoNewZ.
ضخ مديرو الأصول المؤسسية أكثر من 420 مليون دولار في صناديق بيتكوين الفورية في جلسة تداول واحدة بقيادة بلاك روك وفيديلتي.
سجلت شبكات آربيتروم وبيس وأوبتيميزم مستويات قياسية في معالجة المعاملات بعد التخفيضات الكبيرة في رسوم التسوية.
أظهر برنامج التحقق المستقل المطور بلغة C++ من Jump Crypto قدرة فائقة على معالجة أحجام معاملات ضخمة أثناء اختبارات الأداء.
نما حجم المدفوعات الدولية عبر شبكة XRP Ledger بنسبة 48% على أساس شهري مع تفعيل بنوك تجارية لمسارات التسوية الفورية.
01 / THE SECURITY DESK
ضخ مديرو الأصول المؤسسية أكثر من 420 مليون دولار في صناديق بيتكوين الفورية في جلسة تداول واحدة بقيادة بلاك روك وفيديلتي.
سجلت شبكات آربيتروم وبيس وأوبتيميزم مستويات قياسية في معالجة المعاملات بعد التخفيضات الكبيرة في رسوم التسوية.
أظهر برنامج التحقق المستقل المطور بلغة C++ من Jump Crypto قدرة فائقة على معالجة أحجام معاملات ضخمة أثناء اختبارات الأداء.
نما حجم المدفوعات الدولية عبر شبكة XRP Ledger بنسبة 48% على أساس شهري مع تفعيل بنوك تجارية لمسارات التسوية الفورية.
صوتت لجنة الخدمات المالية بمجلس النواب بأغلبية 35 مقابل 15 لتحديد الصلاحيات التنظيمية بين هيئتي SEC وCFTC.
بلغ إجمالي المعروض المتداول للعملات المرتبطة بالدولار 192.4 مليار دولار مدعومة باحتياطيات قياسية من السندات الحكومية الأمريكية.
توافق سلطة FSRA على توسيع خدمات الحفظ الأمين المؤسسي ومنصات التداول متعددة الأطراف لخدمة الصناديق السيادية.
تؤكد الهيئة الرقابية الأمريكية اختصاصها القضائي لمكافحة الاحتيال في عقود التداول بالرافعة المالية الموجهة للمستثمرين.
تحدد الإرشادات الرقابية الجديدة ضوابط فحص العناوين البرمجية وتقنيات الحظر الجغرافي وتتبع المحافظ المؤسسية لمنع التهرب من العقوبات.
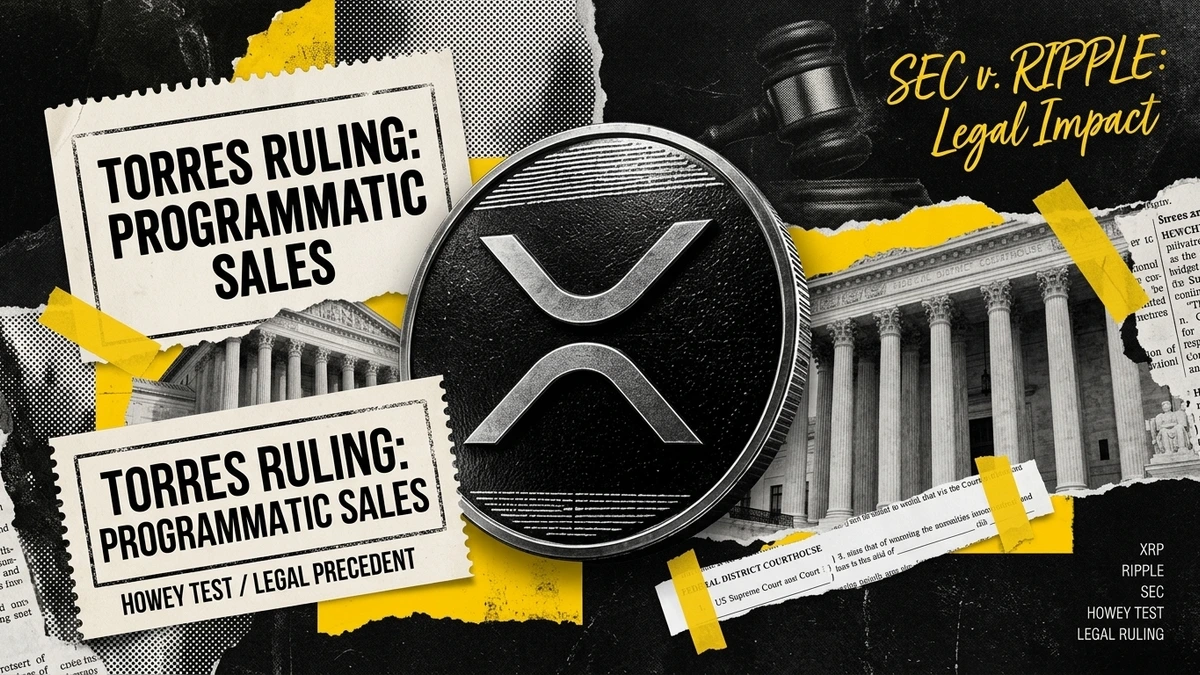
تبحث المحكمة الفيدرالية التمييز التاريخي للقاضية توريس بين المبيعات المؤسسية والتداول في الأسواق الثانوية بموجب اختبار هاوي.
تحقيق مؤسسي يوضح أسباب تحرك البيتكوين والإيثيريوم والعملات البديلة في اتجاهات متطابقة، مع تحليل مسارات السيولة والمراجحة الآلية وتصفيات الرافعة المالية المتتالية.
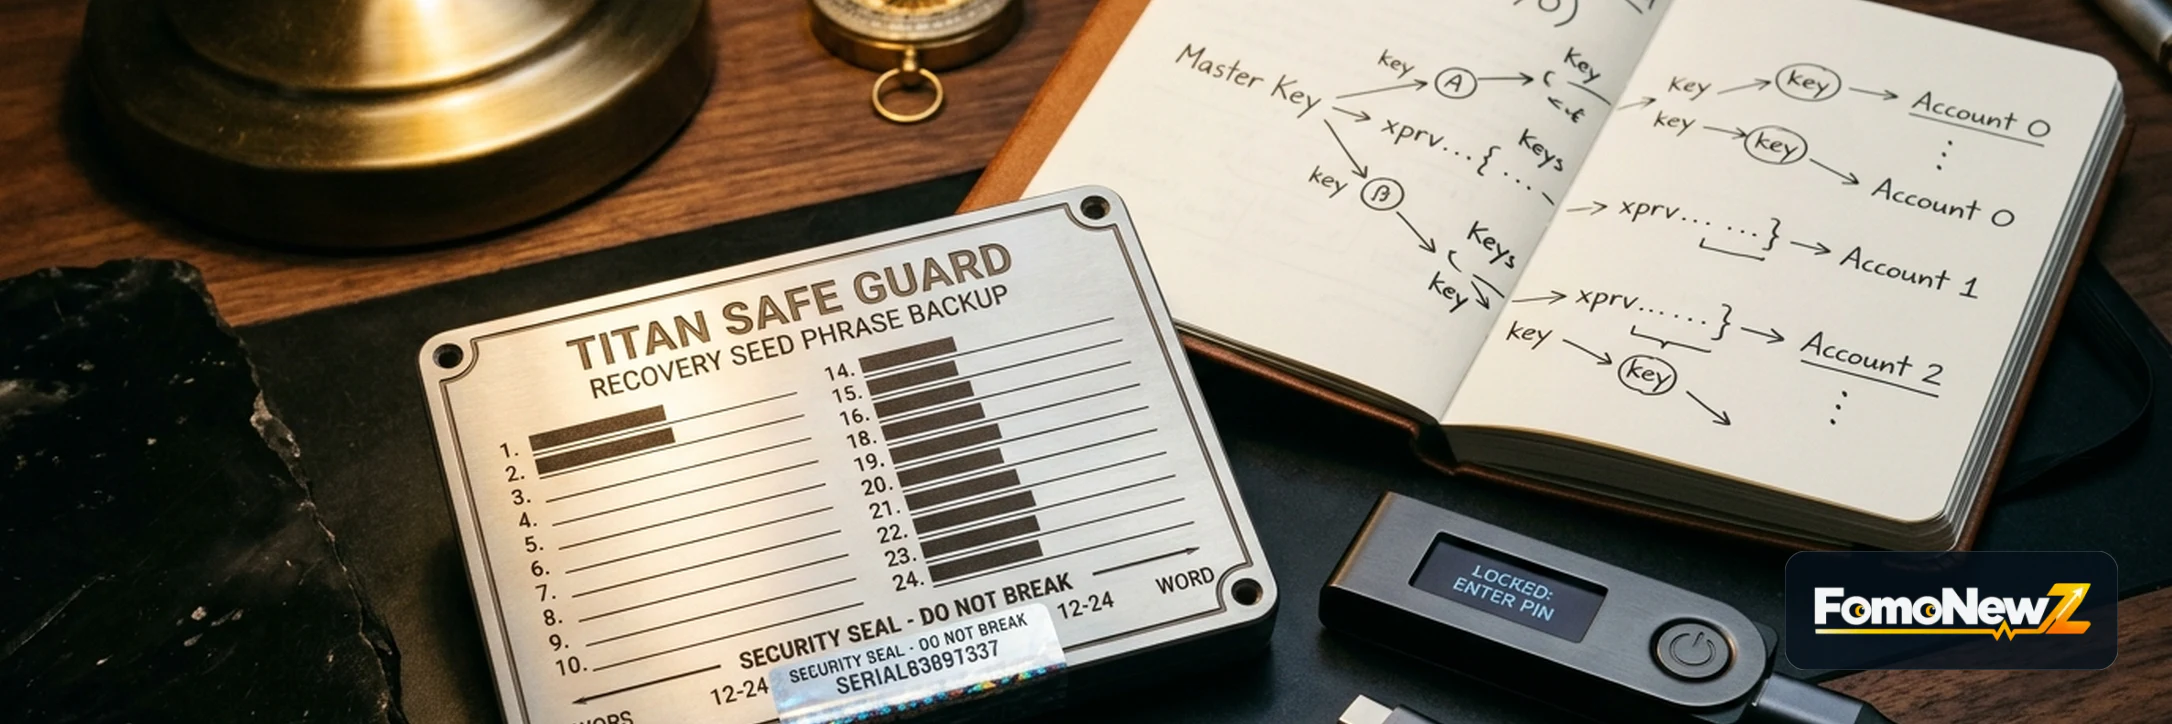
دليل تقني مفصل يشرح عبارات الاسترداد المجهولة، ومعيار BIP-39، واشتقاق المفاتيح الهرمي الحتمي، والتخزين على ألواح الفولاذ المقاوم للصدأ، وكيفية التصدي للاحتيال.
شرح تقني شامل لكيفية اتصال المحافظ اللامركزية بسلاسل الكتل: التشفير غير المتماثل، وآليات توقيع المعاملات، ونقاط اتصال RPC، وطرق تأمين الموافقات الذكية.
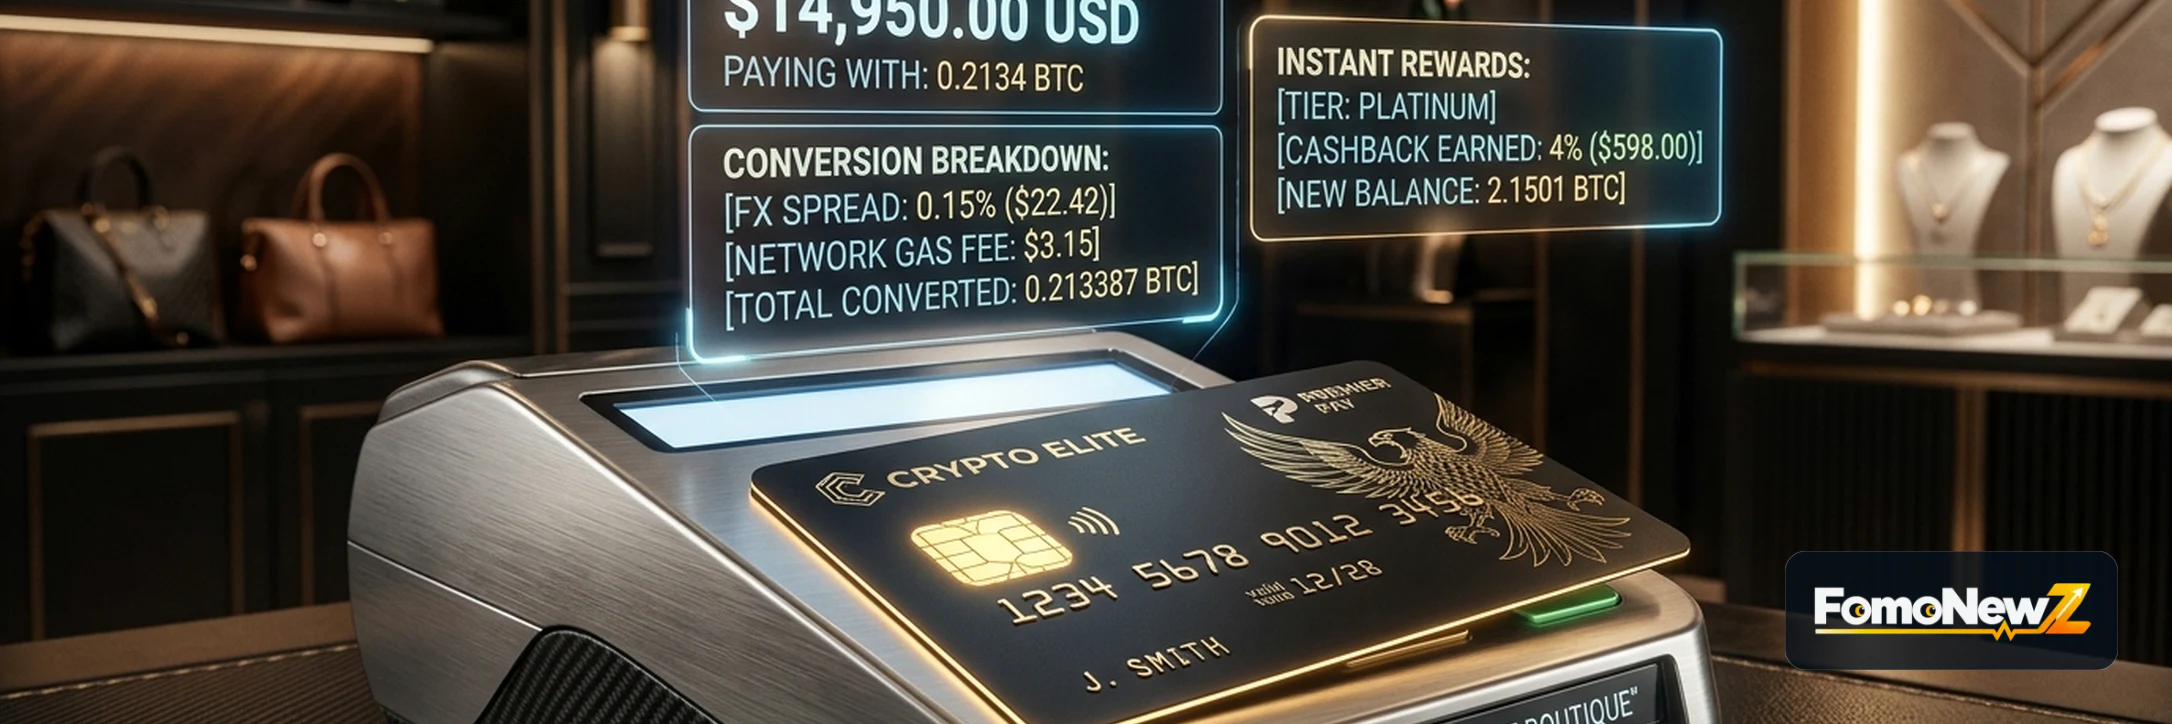
تحليل تقني ومالي لبطاقات الدفع بالعملات الرقمية: قنوات التسوية المزدوجة، وخطوط الائتمان المدعومة بضمانات، ورسوم الهوامش الخفية، والآثار الضريبية عند الشراء.
كيفية فحص عقود الرموز، والسيولة الحقيقية، وهيكلية التوزيع والاتصالات الرسمية قبل التعامل مع الانتشار السريع كدليل موثق.
إطار منهجي لإدارة عبارات الاسترداد، وحماية الأجهزة، والمفاضلة التقنية بين المحافظ المادية والبرمجية.
دليل عملي لفهم دفاتر الأوامر وفروق الأسعار وعمق السوق، من دون تحويل مؤشر واحد إلى توقع مؤكد.
02 / THE SECURITY DESK
Verified Incident Post-Mortems & Loss Recovery Tracking
Monitor verified smart contract exploits, cross-chain bridge compromises, and oracle manipulation incidents. Data is verified via on-chain transaction traces, formal post-mortem disclosures, and law enforcement filings.
Decompiled Bytecode · On-Chain Tracing| Protocol | Category | Attack Vector | Estimated Loss | Post-Mortem Status | Resolution |
|---|---|---|---|---|---|
| RONIN | Bridge / Sidechain | Private Key Compromise (5 of 9 Validators) | $625,000,000 | OFAC SDN Designated | Sanctioned ↗ |
| EULER | DeFi Lending | Donation Function Liquidation Vulnerability | $197,000,000 | 100% Funds Returned | Full Recovery ↗ |
| NOMAD | Cross-Chain Bridge | Uninitialized Zero Root Parameter | $190,000,000 | Public Copy-Paste Drain | Bridge Post-Mortem ↗ |
| CURVE | DEX / AMM | Vyper Compiler Reentrancy Lock Failure | $73,000,000 | Whitehat Bounties Paid | Compiler Patched ↗ |
Data tracked from confirmed on-chain transaction traces and public post-mortem disclosures by CertiK, OpenZeppelin, and Trail of Bits.
4 incidents03 / THE SECURITY DESK
Formal Verification, Reentrancy Guards & Hardware Isolation
Formal Logic. Isolated Silicon. Multi-Sig.
Leading DeFi security teams use mathematical proofs and automated fuzzing (Certora, Echidna) to verify that protocol invariants—such as constant product formulas and solvency ratios—can never be violated regardless of transaction sequencing, flash loan leverage, or reentrancy callbacks.
Self-custody security relies on strict air-gapping: cryptographic private keys remain sealed inside dedicated EAL6+ microcontrollers that never touch the internet or host operating system memory. Transactions are verified on dedicated hardware screens to defend against clipboard-hijacking malware.
04 / THE SECURITY DESK
Threat Vectors, Phishing Signatures & Vulnerability Disclosure Radar
Blockchain security requires continuous defense across smart contract bytecode, consensus validator networks, and end-user wallet signing. FomoNewZ delivers decompiled exploit post-mortems, verified whitehat bug bounties, and hardware testing benchmarks to keep investor capital protected.
05 / THE SECURITY DESK
EAL6+ Secure Elements, air-gapped seed generation, and physical tamper resistance.
DEFENSE GUIDE / 02How unlimited approvals lead to wallet draining and step-by-step revocation procedures.
DEFENSE GUIDE / 03Identifying malicious smart contract signatures, Unicode domain spoofs, and fake extensions.
DEFENSE GUIDE / 04M-of-N governance, timelocks, and eliminating single points of cryptographic failure.
06 / THE SECURITY DESK
Smart contract auditing, hardware wallet safety, and defense against zero-day exploits.
Visit our comprehensive FAQ hubترجع النسبة الكبرى من حوادث اختراق العقود الذكية إلى خمس ثغرات متكررة: هجمات إعادة الدخول (Reentrancy)، والتلاعب بأسعار أوراكل عبر القروض الوميضية (Flash Loans)، وضعف صلاحيات التحكم في الدوال البرمجية، وأخطاء التقريب الحسابي، ومخاطر العقود القابلة للترقية غير الموثقة.
تحفظ المحافظ الباردة (Hardware Wallets) المفاتيح الخاصة داخل شريحة أمان إلكترونية معزولة ومعتمدة (Secure Element). ولا تغادر المفاتيح الجهاز المادي أو تتصل بالإنترنت مطلقاً، مما يحمي أموال المستخدم تماماً من برمجيات التجسس واختراق إضافات المتصفح وفيروسات تسجيل ضربات المفاتيح.
تستغل برمجيات استنزاف المحافظ دوال منح الصلاحيات `approve` وتوقيعات `permit` بدون غاز (EIP-712). حيث تخدع المواقع الاحتيالية الضحية لتوقيع إذن إنفاق غير محدود للأصول، مما يمنح العقد الخبيث الحق في سحب كافة العملات المحددة من المحفظة دون الحاجة لمعرفة المفتاح الخاص.
تحدث هجمات الساندوتش (MEV) عندما ترصد روبوتات القيمة القصوى المستخرجة أمراً معلقاً في مجمع المعاملات العام. يسبق الروبوت صفقة المستخدم بشراء كمية كبيرة لدفع السعر للأعلى، ثم يبيع مباشرة بعد تنفيذ صفقة الضحية محققاً ربحاً فورياً. ويمكن تجنب ذلك باستخدام نقاط اتصال RPC خاصة وتقليل نسبة الانزلاق السعري إلى ما دون 0.5%.
يجمع إثبات الاحتياطيات (PoR) المشفر بين التحقق من المحافظ العامة على البلوكتشين ومطابقتها مع إجمالي التزامات ودائع العملاء. وتتيح تقنيات شجرة ميركل (Merkle Tree) أو أدلة المعرفة الصفرية لكل مستخدم التحقق بشكل مستقل من إدراج رصيده ضمن كشف الاحتياطيات المعتمد من مدققي حسابات مستقلين.
يجب على الضحية توثيق معرفات المعاملات (TX Hash) وعناوين المحافظ المسروقة والأوقات الزمنية فوراً عبر مستكشفات البلوكتشين. ثم تقديم بلاغ لجهات تتبع الجرائم السيبرانية ومنصات التحليل الجنائي (مثل Chainalysis) وأجهزة الأمن لإدراج العناوين الخبيثة في القوائم السوداء قبل تسييلها في المنصات المركزية.
FomoNewZ security reporting and vulnerability analyses are derived strictly from verifiable primary sources, including decompiled on-chain bytecode, verified post-mortems from top auditing firms, and certified whitehat bug bounty registries. FomoNewZ does not provide investment or security guarantees.