الفصل 01
آلية عمل المحافظ اللامركزية: توليد المفاتيح والتوقيع المحلي
المحفظة اللامركزية — وتُعرف أيضاً بمحفظة الحفظ الذاتي (Self-Custody) أو المحفظة غير الحاضنة (Non-Custodial) — هي تطبيق برمجي يمكّن المستخدمين من التفاعل المباشر مع شبكات البلوكشين العامة دون الحاجة إلى وسيط أو مؤسسة وصاية مركزية.
خلافاً للمفهوم الشائع، لا تُخزن المحفظة العملات الرقمية فعلياً داخل جهازك؛ إذ توجد الأصول حصراً كقيود حسابية في سجلات البلوكشين الموزعة. وظيفة المحفظة الحقيقية هي توليد وحماية المفاتيح الخاصة اللازمة لتفويض التحويلات والتوقيع على المعاملات.
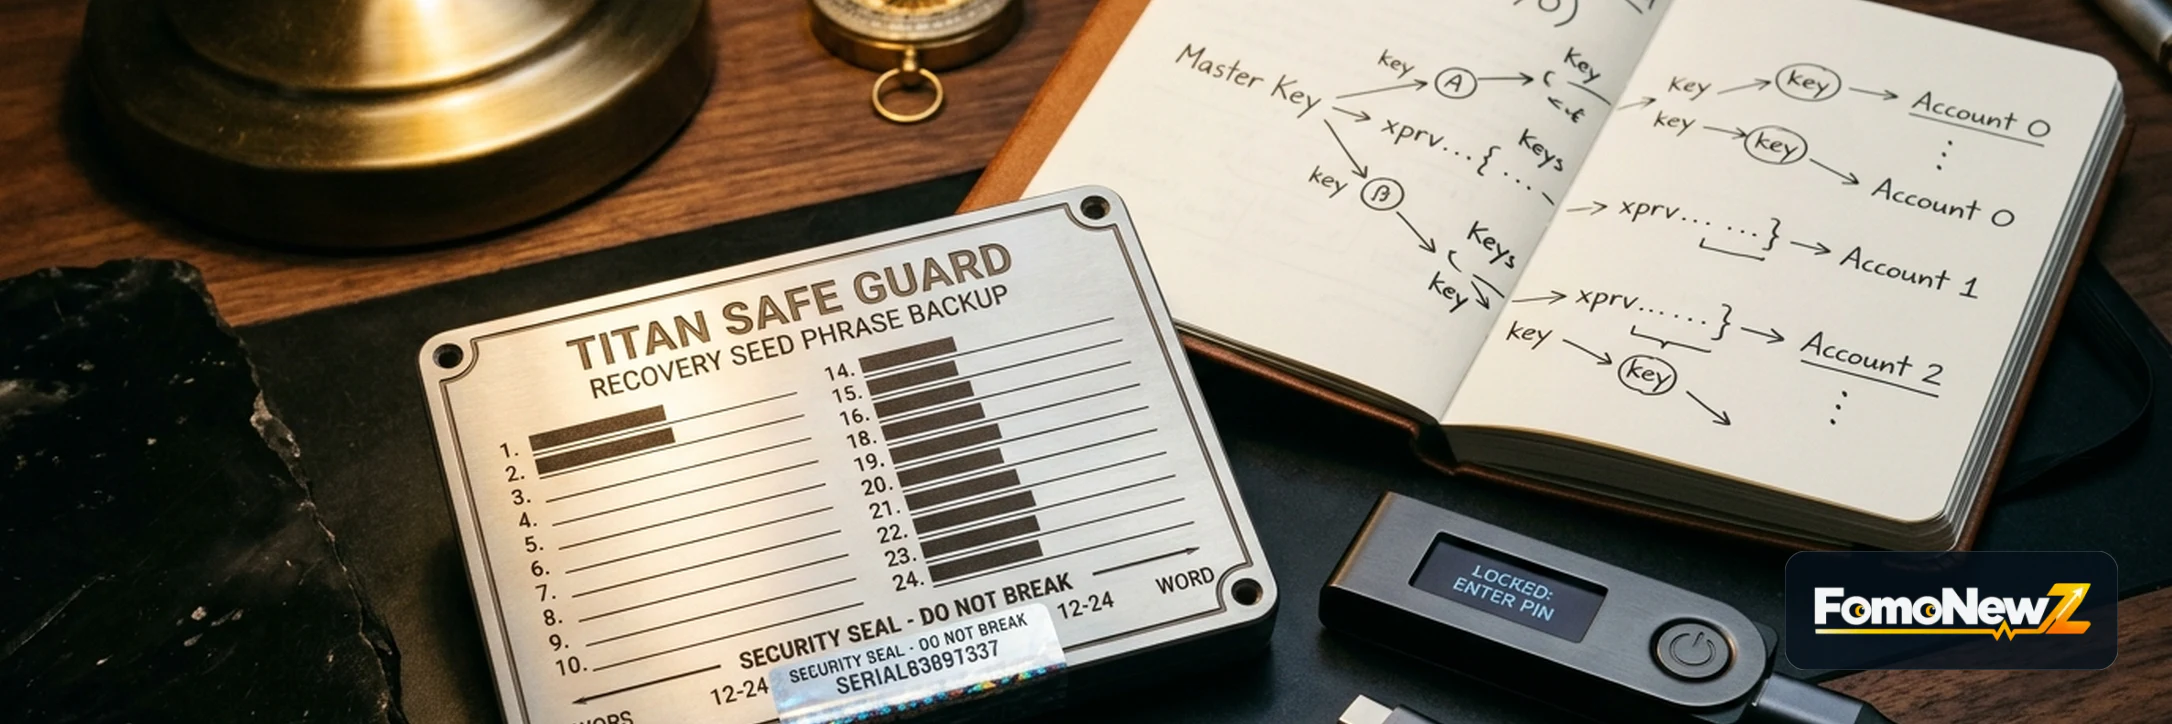
عند إجراء معاملة، يتم تجهيز بيانات المعاملة وتوقيعها محلياً على جهازك باستخدام خوارزميات التشفير غير المتماثل (مثل ECDSA secp256k1 أو Ed25519). بعد ذلك فقط، يتم بث الحمولة الموقعة عبر نقاط اتصال RPC إلى مجمع المعاملات غير المؤكدة (Mempool)، دون أن يغادر مفتاحك الخاص جهازك إطلاقاً.
الفصل 02
مقارنة نماذج الحفظ: الحفظ الذاتي مقابل منصات التداول والمحافظ الذكية
تحديد الجهة التي تتحكم بالمفاتيح الخاصة هو جوهر إدارة المخاطر الرقمية. إن الاحتفاظ بالأصول داخل منصات التداول المركزية يمنحك مجرد مطالبة مالية غير مضمونة بدلاً من الملكية الحقيقية للأصول.
| نموذج الحفظ | المتحكم في المفتاح الخاص | آلية الاسترداد | مخاطر العقود الذكية | مخاطر الطرف المقابل المركزي |
|---|---|---|---|---|
| منصات التداول المركزية | المشغل أو المنصة حصراً | دعم العملاء / كلمة المرور | منعدمة (قاعدة بيانات داخلية) | مرتفعة جداً (تجميد السحب، الإفلاس) |
| محافظ الحفظ الذاتي EOA | المستخدم بمفرده تماماً | عبارة الاسترداد BIP-39 | متوسطة (تعتمد على وعي المستخدم) | منعدمة (اتصال مباشر بالشبكة) |
| محافظ العقود الذكية (Safe) | كود برمجي / تواقيع متعددة | الحراس الاجتماعيون / Multi-Sig | مرتفعة (ثغرات الكود البرمجي) | منعدمة (محكومة بكود البلوكشين) |
| الحسابات متعددة الأطراف (MPC) | حصص مفاتيح رياضية موزعة | استرداد موزع وفق حد عتبة | منخفضة | منخفضة جداً |
أكدت انهيارات منصات كبرى سابقة المبدأ الراسخ في مجتمع الكريبتو: 'إذا لم تكن تمتلك مفاتيحك، فأنت لا تمتلك عملاتك'.
الفصل 03
مزايا السيادة المالية والمقايضات الصارمة
تمنح المحافظ اللامركزية حرية مالية مطلقة، لكن هذا الاستقلال يلغي تماماً الحماية المصرفية التقليدية:
- سيادة مالية وحصانة ضد التجميد: لا تستطيع أي جهة حظر حسابك أو رفض معاملة مشروعة أو فرض قيود على السحب.
- بوابة مفتوحة للتمويل اللامركزي (DeFi): تعمل المحفظة كهوية رقمية تتيح الاتصال بمنصات التداول اللامركزية، ومجمعات السيولة، ومنصات الإقراض دون متطلبات التحقق من الهوية KYC.
- نهائية المعاملات وعدم قابليتها للإلغاء: المعاملات على البلوكشين لا رجعة فيها؛ فالتحويل الخاطئ أو التوقيع على عقد احتيالي يؤدي إلى خسارة فورية لا يمكن استردادها عبر أي خدمة عملاء.
- مخاطر موافقات العقود الذكية (Token Approvals): تستغل الهجمات الحديثة منح أذونات إنفاق غير محدودة للرموز؛ حيث يمكن للعقد الخبيث سحب الرصيد المصرح به دون الحاجة للوصول إلى مفتاحك الخاص.
الفصل 04
اختيار بنية المحفظة المناسبة لاحتياجاتك
تتفاوت تصاميم المحافظ في الموازنة بين الأمان وسهولة الاستخدام اليومي:
- محافظ الأجهزة الصلبة (Cold Storage): أجهزة فيزيائية مخصصة (مثل Ledger وTrezor) تعزل المفاتيح داخل شريحة أمان مشفرة غير متصلة بالإنترنت، مما يحميك تماماً من برمجيات التجسس.
- امتدادات المتصفح والبرامج المكتبية: أدوات مثل MetaMask وRabby توفر وصولاً سلساً لبروتوكولات الويب 3، لكنها تبقى معرضة لثغرات المتصفحات والامتدادات المزيفة.
- محافظ الهواتف الذكية: تطبيقات مثل Trust Wallet توفر دفعاً سريعاً وتستفيد من شرائح الأمان المدمجة في الهواتف الحديثة.
المعيار الاحترافي ذو المستويين: احتفظ بمحفظة أجهزة صلبة كخزينة رئيسية لأصولك الاستثمارية لا تتصل إطلاقاً بالتطبيقات اللامركزية، واستخدم محفظة برمجية ساخنة ثانوية تحتوي على مبالغ صغيرة للتداول اليومي.
الفصل 05
قائمة التحقق الأمنية قبل تنفيذ أي معاملة
اتبع هذه الإجراءات الصارمة قبل اعتماد أي توقيع:
1. محاكاة المعاملة وقراءة تفاصيلها: استخدم محافظ حديثة تفكك شفرة المعاملة وتعرض بدقة حركة الأصول قبل التوقيع النهائي.
2. تحديد سقف أذونات الإنفاق: حدد سقف موافقة العقد الذكي بالقيمة الدقيقة للمعاملة الحالية وتجنب خيار الموافقة غير المحدودة نهائياً.
3. إلغاء الصلاحيات القديمة دورياً: راجع بانتظام الصلاحيات الممنوحة للبروتوكولات عبر أدوات معتمدة مثل Revoke.cash وقم بإلغاء ما لا تحتاجه.
4. حظر إدخال العبارة التذكيرية: لا تقم أبداً بكتابة عبارة الاسترداد الخاصة بمحفظتك الصلبة داخل أي تطبيق برمجي أو متصفح.