الفصل 01
آلية عمل عبارات الاسترداد: الإنتروبيا العشوائية ومعيار BIP-39
تُعرف عبارة الاسترداد (Seed Phrase) — أو العبارة التذكيرية Mnemonic Phrase — بأنها تمثيل نصي قابل للقراءة البشرية للمفتاح الجذري التشفيري الرئيسي الذي تُشتق منه جميع المفاتيح الخاصة والعناوين العامة داخل محفظة العملات المشفرة.
بموجب معيار تحسين بيتكوين BIP-39 المعتمد عالمياً، تُولّد المحفظة أولاً سلسلة بتات عشوائية آمنة تشفيرياً (Entropy) بطول 128 بت (لإنتاج عبارة من 12 كلمة) أو 256 بت (لإنتاج 24 كلمة). ثم يُحسب تجزئة SHA-256 للإنتروبيا لإضافة مجموع اختباري (Checksum).
تُقسم السلسلة الناتجة إلى مجموعات متساوية تتكون كل منها من 11 بت، حيث يُطابق كل رقم ثنائي فهرساً دقيقاً في قائمة كلمات BIP-39 الإنجليزية القياسية المكونة من 2048 كلمة محددة. وتمنع وظيفة المجموع الاختباري إمكانية التخمين العشوائي؛ إذ يرفض أي برنامج محفظة العبارة فوراً إذا لم تتطابق حسابياً.
الفصل 02
الفرق بين عبارة الاسترداد والمفتاح الخاص: النموذج الهرمي الحتمي (HD)
يخلط الكثير من المستخدمين بين عبارة الاسترداد والمفتاح الخاص الفردي. في المحافظ الأولى القديمة، كان كل عنوان على البلوكشين يتطلب مفتاحاً خاصاً عشوائياً مستقلاً، مما كان يفرض على المستخدم إنشاء نسخة احتياطية جديدة مع كل معاملة.
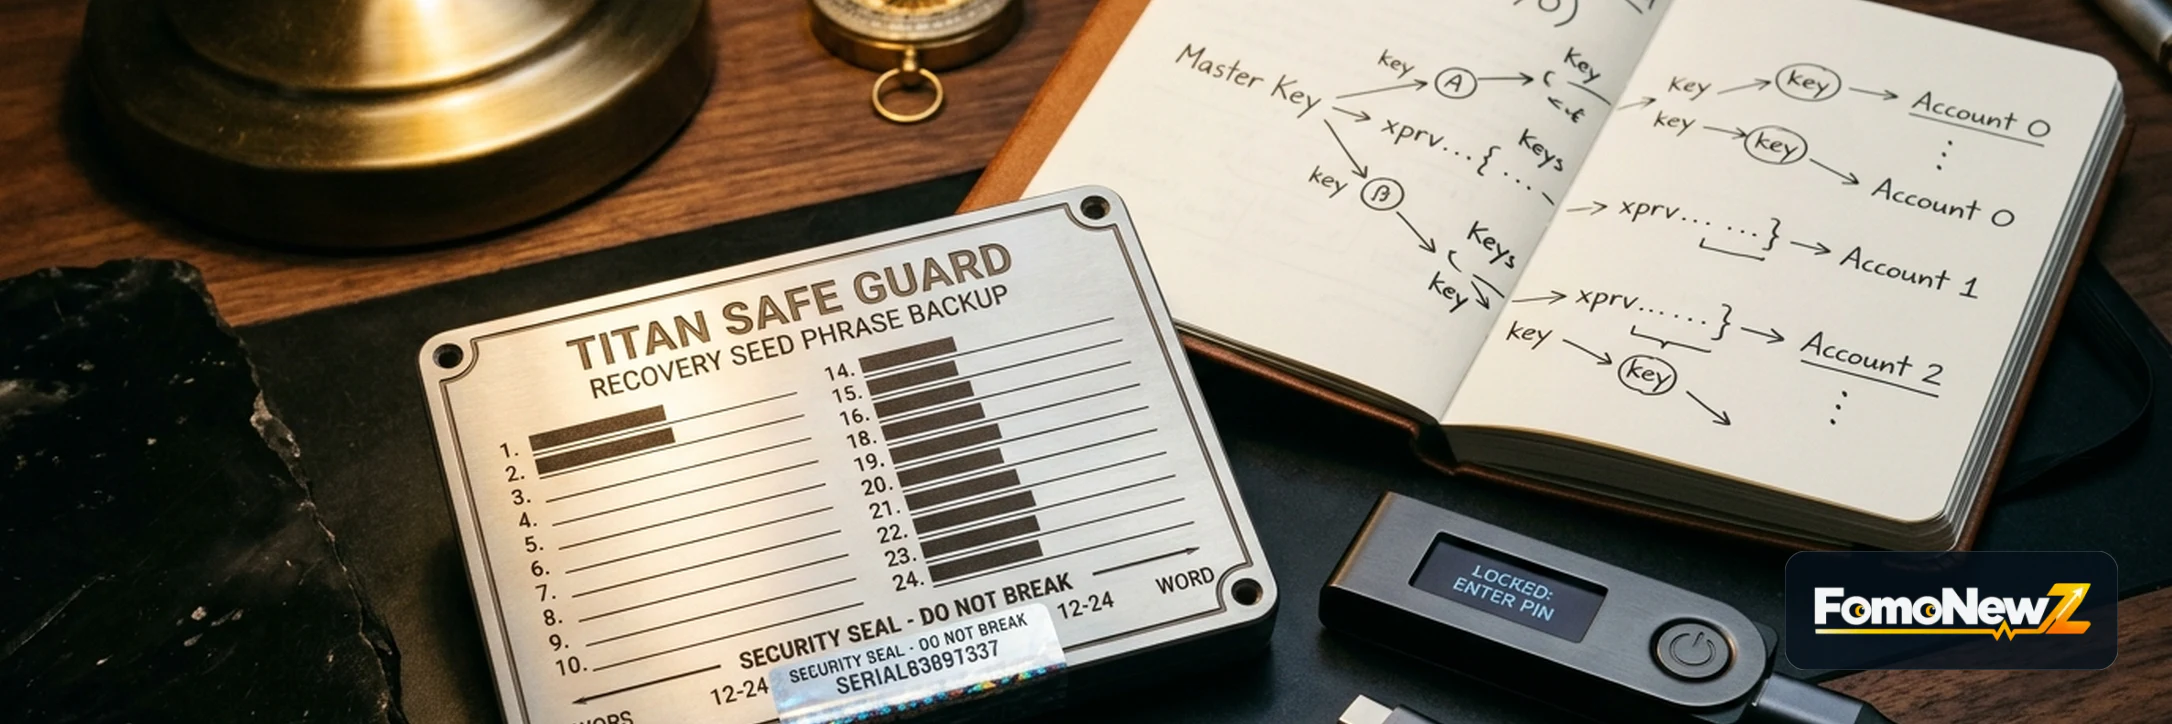
أما المحافظ الحديثة فتعتمد معايير BIP-32 وBIP-44 للمحافظ الهرمية الحتمية. تُحوَّل عبارة الاسترداد إلى بذرة رئيسية بحجم 512 بت عبر خوارزمية PBKDF2 المكررة 2048 مرة، ومن هذه البذرة الجذريّة يمكن اشتقاق شجرة لا نهائية من المفاتيح الخاصة والعناوين عبر مسارات قياسية (مثل m/44'/0'/0'/0/0 لبيتكوين وm/44'/60'/0'/0/0 لإيثريوم).
| المعيار | عبارة الاسترداد (Seed Phrase) | المفتاح الخاص الفردي | العنوان العام (Public Address) |
|---|---|---|---|
| الصيغة | 12 إلى 24 كلمة إنجليزية | 64 حرفاً ورقم بنظام ست عشري | نص مشفر أو رمز استجابة سريعة QR |
| النطاق | يستعيد المحفظة كاملة على كافة الشبكات | يتحكم في عنوان واحد محدد فقط | مخصص لاستقبال التحويلات والأموال |
| مستوى الخطورة | كارثي: ضياع كل الأصول عند التسريب | حرج: يقتصر الخطر على العنوان الواحد | منعدم: معرّف عام آمن للمشاركة |
يعني هذا الترابط الهيكلي أن حفظ العبارة المكونة من 12 أو 24 كلمة يضمن استرجاع كافة العناوين والرموز الحالية والمستقبلية عبر مختلف شبكات البلوكشين المدعومة.
الفصل 03
معايير التخزين الفيزيائي الآمن: مخاطر الحفظ الرقمي وحلول الفولاذ
يُعد تخزين عبارة الاسترداد رقمياً الخطيئة الأكبر في ممارسات الحفظ الذاتي. إن التقاط صورة للعبارة عبر الهاتف، أو حفظها على خدمات التخزين السحابي (Google Drive أو iCloud)، أو تدوينها في تطبيقات إدارة كلمات المرور يضع أصولك تحت رحمة الاختراق المباشر.
تراقب برمجيات الفدية والامتدادات الخبيثة حافظة النسخ واللصق في الأجهزة باستمرار للبحث عن تسلسلات الكلمات المألوفة، كما تقوم الهواتف بالنسخ الاحتياطي التلقائي للصور دون انتباه المستخدم.
يفرض المعيار الاحترافي الحفظ المادي الخالص دون أي اتصال بالإنترنت. ورغم أن البطاقة الورقية المرفقة مع الأجهزة تؤدي الغرض مؤقتاً، إلا أنها معرضة للتلف بالمياه والحرائق. يوصي خبراء الأمن بحفر الكلمات على ألواح صلبة من الفولاذ المقاوم للصدأ (درجة 304 أو 316) أو التيتانيوم، حيث تقاوم هذه المعادن درجات حرارة تفوق 1400 درجة مئوية وتتحمل الصدأ والانهيارات الهيكلية.
الفصل 04
حدود الاسترداد التقنية والكلمة الخامسة والعشرون (Passphrase)
تستعيد عبارة الاسترداد أصولك على البلوكشين بدقة، ولكن لها حدوداً تقنية مهمة يجب إدراكها:
- ما تتم استعادته: رصيدك من العملات الأساسية (BTC, ETH, SOL) والرموز الرقمية المرتبطة بمسارات الاشتقاق القياسية فور اتصال المحفظة بالعقد.
- ما لا يُستعاد: سجل جهات الاتصال المحلي، والأسماء المستعارة المخصصة، ومذكرات المحاسبة، وتفاصيل المعاملات غير المؤكدة المخزنة محلياً على الجهاز.
- قنوات شبكة البرق (Lightning Network): تتطلب قنوات البرق خارج السلسلة نسخاً احتياطية خاصة بحالة القناة (SCBs)، ولا تكفي عبارة الاسترداد وحدها لاسترجاعها.
- كلمة المرور الإضافية (الكلمة 25): تتيح ميزة BIP-39 Passphrase إضافة كلمة سر اختيارية تُدمج رياضياً مع العبارة لتوليد محفظة مخفية تماماً توفر إنكاراً معقولاً في حالات التهديد المادي. لكن الخطر هنا مضاعف: إذا نسيت هذه الكلمة، فلن تتمكن حتى العبارة الصحيحة المكونة من 24 كلمة من فتح محفظتك أبداً.
الفصل 05
أساليب الاحتيال الشائعة وهندسة الاختراق الاجتماعي
نظراً لأن عبارة الاسترداد تمثل المفتاح المطلق للأموال، فإنها تمثل الهدف الأول لجميع الهجمات الإلكترونية:
- منتحلو صفة الدعم الفني: يتواصل المحتالون عبر تيليجرام وديسكورد بدعوى المساعدة في 'مزامنة المحفظة' أو 'حل مشكلة في العقد'، موجهين الضحية إلى موقع يطلب إدخال العبارة.
- الإعلانات الخبيثة على محركات البحث: يشتري المخترقون إعلانات وهمية تظهر أعلى نتائج البحث تحاكي المواقع الرسمية للمحافظ لسرقة العبارة عند التثبيت.
- النوافذ المنبثقة للتطبيقات اللامركزية: تظهر بعض المواقع المزيفة رسائل خطأ تدعي ضرورة 'إعادة تأكيد الملكية' عبر إدخال العبارة.
القاعدة الذهبية للحفظ الذاتي: لن يطلب منك أي مطور بروتوكول، أو مصنع محفظة، أو موظف دعم فني رسمي عبارة الاسترداد أبداً. أي طلب لإدخال عبارة الاسترداد في موقع ويب أو نموذج إلكتروني هو محاولة احتيال وسرقة مؤكدة بنسبة 100%.