AUDITS DE SMART CONTRACTS. AUTO-GARDE SÉCURISÉE. DÉFENSE ZERO-DAY.
Suivez l'actualité de la sécurité crypto : failles de smart contracts, attaques drainers, audits de protocoles, portefeuilles froids et alertes en direct avec FomoNewZ.
Le nouvel avis réglementaire détaille les contrôles de filtrage des adresses, le géoblocage et les normes de surveillance pour les portefeuilles institutionnels.
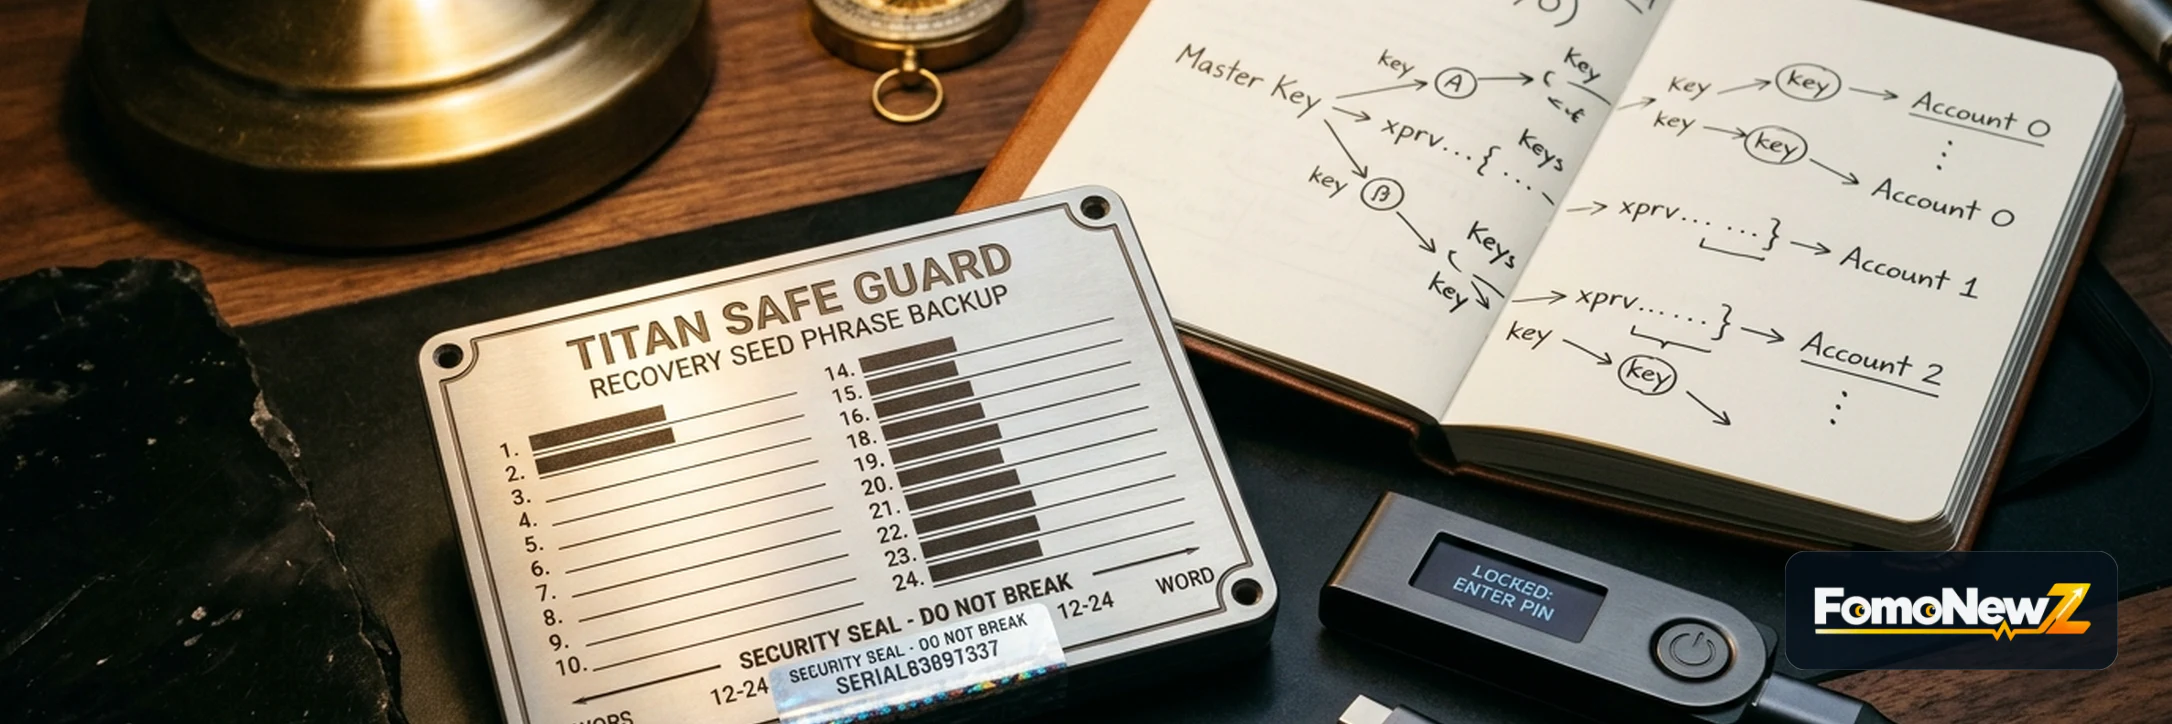
Un guide technique approfondi sur les phrases mnémoniques, la norme BIP-39, la dérivation hiérarchique déterministe, le stockage sur acier et les vecteurs d'attaque.
Comment les portefeuilles décentralisés en auto-garde interagissent avec les blockchains : cryptographie asymétrique, signature de transactions et gestion des risques.
Comment analyser les contrats de jetons, la liquidité réelle, la distribution et les canaux officiels avant de considérer la viralité comme une preuve.
Le nouvel avis réglementaire détaille les contrôles de filtrage des adresses, le géoblocage et les normes de surveillance pour les portefeuilles institutionnels.
Un guide technique approfondi sur les phrases mnémoniques, la norme BIP-39, la dérivation hiérarchique déterministe, le stockage sur acier et les vecteurs d'attaque.
Comment les portefeuilles décentralisés en auto-garde interagissent avec les blockchains : cryptographie asymétrique, signature de transactions et gestion des risques.
Comment analyser les contrats de jetons, la liquidité réelle, la distribution et les canaux officiels avant de considérer la viralité comme une preuve.
Verified Incident Post-Mortems & Loss Recovery Tracking
Monitor verified smart contract exploits, cross-chain bridge compromises, and oracle manipulation incidents. Data is verified via on-chain transaction traces, formal post-mortem disclosures, and law enforcement filings.
Leading DeFi security teams use mathematical proofs and automated fuzzing (Certora, Echidna) to verify that protocol invariants—such as constant product formulas and solvency ratios—can never be violated regardless of transaction sequencing, flash loan leverage, or reentrancy callbacks.
02
Hardware Isolation & Air-Gapped Signing
Self-custody security relies on strict air-gapping: cryptographic private keys remain sealed inside dedicated EAL6+ microcontrollers that never touch the internet or host operating system memory. Transactions are verified on dedicated hardware screens to defend against clipboard-hijacking malware.
Quelles sont les failles les plus courantes à l'origine des piratages de contrats intelligents ?
La majorité des pertes lors de piratages de protocoles provient de cinq vulnérabilités majeures : les attaques par réentrance (vidage récursif des réserves avant mise à jour du solde), la manipulation d'oracles de prix via des prêts flash, les failles de contrôle d'accès aux fonctions sensibles, les erreurs d'arrondi arithmétique et les procurations de mise à niveau défaillantes.
02
Pourquoi un portefeuille matériel (cold storage) est-il supérieur aux portefeuilles logiciels et extensions ?
Les portefeuilles matériels (cold storage) isolent les clés privées au sein d'une puce sécurisée certifiée (Secure Element EAL6+). Les clés ne quittent jamais le boîtier physique et ne sont jamais exposées à internet, immunisant les fonds contre les malwares informatiques, les enregistreurs de frappe et les extensions de navigateur infectées.
03
Comment fonctionnent les voleurs d'approbations de jetons (drainers) et les signatures pièges permit ?
Les arnaques de vidage de portefeuille détournent les fonctions `approve()` d'ERC-20 et les signatures hors-chaîne `permit` (EIP-712). Des faux sites DeFi incitent les utilisateurs à autoriser un plafond de dépense illimité, permettant aux contrats pirates de transférer l'intégralité des jetons autorisés sans avoir besoin de dérober la clé privée.
04
Qu'est-ce qu'une attaque sandwich MEV et comment les traders peuvent-ils protéger leurs transactions ?
Une attaque sandwich MEV survient lorsqu'un robot repère une transaction en attente dans le mempool public. Il passe un ordre d'achat prioritaire avec des frais de gaz élevés pour faire monter le cours, laisse s'exécuter l'ordre de la victime, puis revend immédiatement pour empocher la plus-value. L'utilisation de RPC privés (Flashbots) et un slippage inférieur à 0,5 % bloquent ces attaques.
05
Comment les bourses crypto prouvent-elles leur solvabilité grâce à la Preuve de Réserves (PoR) ?
La Preuve de Réserves (PoR) cryptographique associe la vérification des portefeuilles on-chain à l'audit du passif des dépôts clients. La bourse publie un arbre de Merkle ou une preuve à divulgation nulle de connaissance (ZK), permettant à chaque utilisateur de vérifier l'inclusion de son solde dans un passif total couvert à plus de 100 % par les réserves vérifiées.
06
Comment les utilisateurs peuvent-ils tracer des fonds volés et déposer plainte auprès des autorités ?
Les victimes doivent immédiatement relever les hachages de transaction, les horodatages et les adresses de destination via les explorateurs de blocs (Etherscan, Solscan). L'incident doit être signalé aux sociétés de renseignement blockchain et aux services de police judiciaire (comme Pharos ou l'OFAC) pour inscrire les adresses sur liste noire avant toute conversion en devises fiduciaires.
EDITORIAL POLICY
FomoNewZ security reporting and vulnerability analyses are derived strictly from verifiable primary sources, including decompiled on-chain bytecode, verified post-mortems from top auditing firms, and certified whitehat bug bounty registries. FomoNewZ does not provide investment or security guarantees.
ACTION REQUISE
📬
Vérifiez votre boîte de réception
Nous avons envoyé un lien pour confirmer votre inscription.
1. Ouvrez votre boîte mailRecherchez un e-mail de FomoNewZ (vérifiez les spams si nécessaire).
2. Cliquez sur 'Confirmer l’inscription'Un simple clic active votre briefing quotidien.
INSCRIPTION CONFIRMÉE
🎉
Bienvenue sur FomoNewZ !
Votre adresse est confirmée et votre abonnement est actif.
Ce que vous recevrez chaque matin :
⚡
Intelligence Marché Quotidienne
Analyses indépendantes sur Bitcoin, Ethereum, ETF et liquidité macro.
🔍
Analyses de Fond
Dossiers d'experts sur les actifs tokenisés, portefeuilles et réglementations.
📊
Données & Sentiment
Indice Fear & Greed, signaux on-chain et actualités sans compromis.
⚠️
Erreur d'inscription
Veuillez vérifier votre adresse e-mail et réessayer.